外观
校园网翻墙会被发现吗 从 TG 流传的流量审计截图说起
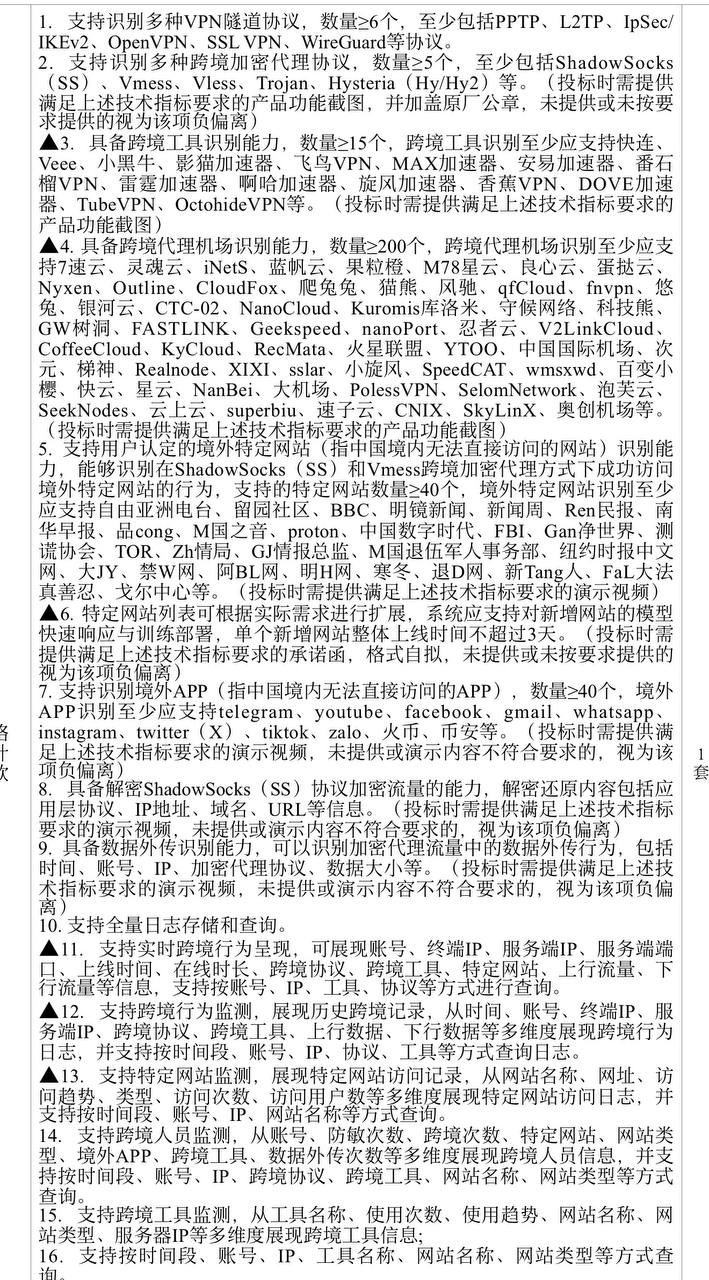
最近,TG 上流传着这样一张图,据称出自义乌工商职业技术学院“翻墙流量审计建设”项目的招标文件。图中不仅要求识别 VPN、SS、VLESS 等协议,还列出了机场、境外网站和 App,甚至出现了 SS 流量解密、账号关联和历史记录查询等功能。
这类消息转发多了,采购要求、厂商宣传和实际能力很容易混在一起。仅凭这张裁剪图,还不能确认它与原始标书是否一致,更不能认定相关功能已经在该校上线。下面先不把网传消息当作定论,而是假设截图真实、相应功能也确实部署到校园网,看看普通用户会面临什么。
先说最重要的一点:学校不一定需要读到你的密码,才知道某个校园网账号产生过代理连接;但记录了连接,也不代表已经看到了里面的聊天、搜索词和网页内容。
如果真的部署了学校可能看到什么
什么时候连接了哪里用了多少流量
校园网设备位于流量经过的路径上,可以观察其所处理连接的 IP、端口、时间和传输量。即使内容经过加密,连接本身也不会凭空消失。
例如,一台设备在某个时段持续连接一个外部地址,产生了多少上下行流量,这类信息可以形成日志。它描述的是连接行为,不是你在屏幕上看到的具体内容。
连接可能属于哪种协议或服务
截图要求识别多种 VPN、代理协议以及至少 200 家机场。如果相关功能有效,审计平台可能把一些连接归类为某种代理流量,或关联到已知服务。
这种判断不一定以解密正文为前提。以 TLS 为例,RFC 8446 附录 E.3说明,加密数据包的长度和时序仍可能用于流量分析。不过,“可以分析”不等于每次分类都准确;截图中的识别数量,也不是识别准确率。
名单里出现一家机场的名字,更不代表这家机场已经配合提供数据,或全部节点都被破解。不能据此判断谁是“蜜罐”,也不能倒过来认为没上名单的就不可识别。
这些连接对应哪个校园网账号
这是对普通用户更直接的影响。
假设学校保留了校园网登录账号、分配给设备的内网 IP 和使用时段,再把它们与同一时段的连接日志关联,就可能查出“哪个账号在什么时候访问了哪个地址”。这一步不需要先破解你的网页密码。
这只是解释原理的假设例子,并非该校运行结果。地址分配、日志时间、共享设备和账号借用等情况都会影响归属判断,不能省略核对,就把一个账号下的所有操作直接认定为本人所为。
访问了哪些网站或应用
截图还要求识别境外网站和 App,但能看到多少,要看系统拿到了什么信息。
如果有可见的域名解析、可识别的连接特征或其他数据,系统可能据此分类。若目标域名和请求都封装在加密代理隧道内,校园网出口直接看到的可能只是代理节点连接,不能把节点一侧知道的信息,自动算作学校也知道。
因此,“识别到某类应用”“判断访问了某网站”“还原具体页面”,是不同层次的能力。也不能因为参数写了识别 App,就理解成可以随意读取你手机中所有应用的数据。
学校能看到聊天记录和密码吗
不能仅凭这张图得出这个结论。看懂这件事,要把三个问题分开:
| 能力 | 可能形成的结果 | 不自动意味着什么 |
|---|---|---|
| 流量识别 | 连接被归类为某种协议或服务 | 已获得解密密钥 |
| 账号关联 | 某时段连接对应某个校园网账号 | 已读取聊天正文 |
| 内容还原 | 在特定条件下取得某些数据字段 | 所有加密内容都可读 |
截图里最引人注意的是“SS 解密”。但它没有交代协议版本、加密方式、密钥来源和测试条件。预先提供节点配置或密钥后的还原,与不知道密钥时破解加密,是不同的能力;取得目标 IP 或域名,也不等于取得完整 URL 和网页正文。
普通代理转发 HTTPS 时,代理客户端到节点的连接,与浏览器到网站的 HTTPS,还可能是两层不同的保护。即使代理外层被还原,只要浏览器与真实网站之间的证书验证和加密没有被破坏,不能据此直接读出网站密码。 MDN 的 TLS 说明介绍了这种加密与身份认证保护。
这不等于内容永远不会泄露。明文 HTTP、受感染的设备、具有相应访问能力的本地软件,以及被改变的证书信任关系,都需要另外判断。只是不能用“系统识别到了代理”,一步跳到“学校看到了所有聊天”。
对校园网用户有哪些实际影响
首先,能正常联网,不代表没有被记录。 阻断和审计是两回事:一种连接可能没有被拦截,但时间、地址和流量仍可能被保存。关掉客户端,也不等于此前的网络日志随之消失。
其次,如果日志长期保留,就可能用于回查账号使用情况。对学校来说,这是一种网络管理能力;对用户来说,则需要关注记录了哪些字段、保存多久、谁能查询,以及出现误判时如何核对。截图没有说明这些制度和权限安排,不应替具体学校作出结论。
共享账号和设备也值得注意。把校园网账号借给别人,或者多人使用同一台设备,可能让行为记录与实际操作者出现偏差。因此不要随意出借账号;遇到归属争议,应核对登录时段和设备记录,而不是只盯着平台上的一个标签。
最后,一条识别日志不是自动处分决定。学校是否限制某种访问、如何处理告警,要结合实际网络规则和管理流程,不能根据这张图编造“被识别一次就会受到某种处罚”。
校园网用户如何保护自己
最直接的办法是改用手机流量或热点
如果你担心的是校园网出口的流量审计,最直接的保护方式就是换一个网络,比如使用自己的手机流量,或让电脑连接手机的蜂窝数据热点。 与其在校园网上反复更换协议、折腾所谓“防审计设置”,不如让个人上网流量不再经过校园网出口。
实际切换时注意三点:
- 手机断开校园 Wi-Fi,开启蜂窝数据上网。
- 电脑断开校园网的有线和无线连接,再连接手机热点。
- 确认热点使用的是手机流量,而不是把校园 Wi-Fi 再共享给电脑。
这样,后续通过蜂窝网络发送的流量就不在校园网出口的直接观察路径上。但换网络不等于完全匿名:运营商仍有自己的网络可见范围,设备上的管理软件也不会因此消失。
先了解规则与允许的访问方式
查看学校的网络使用说明,特别是日志留存、设备管理和证书安装要求。有学术、开发或工作需要时,向网络中心询问是否提供允许使用的远程接入、数据库或其他访问渠道。
还可以直接问:记录哪些信息、保存多久、误报如何申诉。比起根据群聊猜测系统“无所不能”,这些答案更能帮助你判断实际影响。
不要为了解决连接问题关闭安全保护
浏览器出现证书警告时,先核对网站、系统时间和设备管理状态,不要直接忽略警告,也不要随便安装并完全信任所谓“加速证书”或“修复证书”。
自己设备上的陌生证书应先查清来源;学校管理的设备则应先联系管理员,不要擅自删除管理证书或安全软件。具体检查方法可以看本站根证书用途与风险指南。
保护账号配置和设备本身
客户端从可信的官方渠道获取,及时安装安全更新。不要把完整订阅链接、节点密码、二维码或未脱敏日志交给陌生人“检测是否被审计”,也不要安装群里来历不明的“防监控版”软件。
网络传输加密不能替代设备安全。设备上的恶意软件如果能接触输入、屏幕或本地文件,仅仅更换网络协议,并不能解决这类泄露。
遇到告警先核对事实
如果管理员联系你,先询问告警时间、关联账号、设备和识别依据,区分“访问某地址”“被分类为某协议”和“已还原内容”。保留必要的本地错误信息和使用记录,说明是否有账号借用、共享设备等情况。
不要为了处理问题而公开完整配置、密码或其他人的信息,也不要擅自清除管理记录。准确核对,比根据一条告警自行推断“所有隐私都泄露了”更有帮助。
别把防审计宣传当成安全保证
看到这样的截图,也容易被另一类宣传吸引:“换某个协议、开某个模式、买某家专线,就不会被发现。”
不能这样保证。客户端的系统代理、TUN 和分流规则,主要决定哪些请求交给代理、走哪个出口,并不等于删除网络侧日志;“无日志”服务宣传,也不能替学校或运营商承诺它们没有记录。
对担心校园网出口审计的个人设备用户,优先改用自己的手机流量或蜂窝热点,是最直接的办法。 同时保护设备、账号和证书信任,不把换网络误当成完全匿名,也不追求一个不存在的“绝对隐身”开关。